
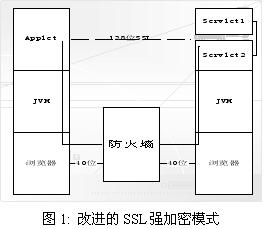
首先,我们利用类java.net.URLConnection通过一个可信赖的代理来跨越防火墙打开CAP的连接服务;然后,通过Applet的SSLConnection完成128位的SSL强加密模式;接着,我们利用浏览器的40位弱加密方式的SSL对加密后的数据进行传送。这样的双重加密不但可以实现128位强加密(实际上的加密性能优于128位的强SSL加密模式)而且可以通过可信赖的代理服务器跨越防火墙,无论在方案的普适性或是其安全性方面都比通常的SSL连接要好的多" title="的多">的多。当然,这些优点也是以牺牲了一定的系统资源为代价的。改进方案的一些特性如下:
1)以128位IDEA作为对称加密器;2)以RSA作为交换密匙算法;3)设置会话缓存加快连接;4)MD5作为内部哈希算法;5)不大于40Kbytes的jar文件,如果为了系统运行的更快,可以按需要根据各个IDS所在的操作系统利用JIT重新编译成本地代码以提高性能;6)可以在任何操作平台上运行。
4 改进前后SSL方案的比较
由于改进的SSL连接方案是通过Applet来实现的,因此,这个方案的SSL与通常的SSL相比较也有一些不同之处,我们对这些不同的说明如下:
1) 改进方案中将通用的SSL中由SSL服务器提供认证的部分取消,而直接将SSL服务器的公共密匙编码到Applet中去。因为一个Applet在任何情况下只能也只需要连接到其下载Applet的服务器上去,所以这样简化并不影响通用性,并且可以为Applet可以节省大量的空间,去除了为解析X.509认证的ASN.1部分,大大地减小了Applet的大小。
2) 同理,由于公共密匙被直接编码到Applet中,认证过程被取消,从而使因公共密匙交换无效产生的SSL握手信息ServerKeyExchange也被取消,这个改变不会带来其他影响。
3) 客户端" title="客户端">客户端的认证过程也被取消了,因为Applet受安全限制不能直接读写本地文件系统,因此,本地的证书和私有密匙就不能读出。为了认证与CAP建立连接的各个客户端,我们将本地PIN码直接提交到Applet中,由于我们使用强加密模式进行所有的数据传输,因此,这样做不会带来安全方面的漏洞。
4) SSL3.0提供的多会话缓存技术也被简化了。因为每个Applet只与CAP服务期建立一个连接,所以改进的SSL实现方案不必处理多连接的情况。
5 结论
本文针对目前国内大多数SSL实现由于受美国法律限制只能提供弱加密模式的缺点提出了一个新的使用Java Applet来改进SSL强加密模式的方案。该方案利用SSLConnection类实现128位的SSL强加密模式,同时又使用浏览器内部的40位弱加密模式进行二次加密,从而使得所建立的连接更加安全。在新的改进方案中,我们利用URLConnection类配置代理服务器跨越防火墙,使得该方案适用范围更广,实用性更强。
参考文献
[1] Java Development Kit, Sun Microsystems, http://www.javasoft.com/products/jdk
[2] JavaScript, Netscape, http://developer.netscape.com/tech/javascript/index.html
[3] Java Applet Security, Javasoft, http://java.sun.com/security/SRM.html
[4] Java Applets, Sun Micro, http://www.javasoft.com/applets/index.html
[5] SSL, Netscape, http://home.netscape.com/eng/ssl3/index.html
[6] HTTP, W3C, http://www.w3.org/Protocols/
[7] HTML, W3C, http://www.w3.org/MarkUp/
[8] URLConnection, JDK Doc,
[9] Java Archive, Sun Microsystems, http://www.javasoft.com/products/jdk/1.1/docs/guide/jar/index.html
[10] Signed JAR files, Sun Microsystems, http://java.sun.com/secuirty/signExample/
[11] JDK Version, Sun Microsystems, http://java.sun.com/products/OV_jdkProduct.html
[12] Java Activator, Sun Microsystems, http://www.javasoft.com/products/activator/index.html
[13] Active X, Microsoft, http://www.microsoft.com/com/default.asp
[14] PlugIn, Netscape, http://home.netsape.com/plugins
SSL Applet, IAIK, http://jcewww.iaik.tu-graz.ac.at/Applet/Applet.html
凡《网络安全与数据治理》(原《信息技术与网络安全》)录用的文章,如作者没有关于汇编权、翻译权、印刷权及电子版的复制权、信息网络传播权与发行权等版权的特殊声明,即视作该文章署名作者同意将该文章的汇编权、翻译权、印刷权及电子版的复制权、信息网络传播权与发行权授予本刊,本刊有权授权本刊合作数据库、合作媒体等合作伙伴使用。同时,本刊支付的稿酬已包含上述使用的费用,特此声明。